Scritto da Luca Meda e Sara Giovanardi
Lawrence Archer, esperto di soluzioni marketing di OneTrust, piattaforma leader mondiale per privacy, sicurezza e governance, ci ha spiegato come ottenere e tutelare il consenso cross device degli utenti e cosa succederà quando i dati di terza parte verranno sostituiti dai first party data.
La regolamentazione in materia si aggiorna costantemente, basti pensare al GDPR, al CCPA (California Consumer Privacy Act), e alle recenti discussioni a riguardo in ambito inglese, irlandese, francese e belga. È quindi evidente un interesse mondiale volto a proteggere i dati degli users, anche da parte delle aziende tech più influenti: Apple ha recentemente rimosso l’IDFA, ovvero un codice alfanumerico che consentiva di identificate i dispositivi per scopi pubblicitari e di targetizzazione, i maggiori browser (tra cui Firefox e Safari) hanno bandito l’uso di cookie terzi mentre Facebook ha aderito al CCPA, e molti altri ancora.
Parlare di privacy è importante, ed è un interesse comune a tutti gli utenti di internet e delle varie app. Secondo una recente ricerca effettuata da OneTrust, l’80% del pubblico sostiene che acquisterebbe più volentieri da aziende che affermano di non conservare i loro dati; il 79% afferma che darebbe il consenso alla conservazione e diffusione dei propri dati se ciò portasse loro un qualche beneficio; ma solo il 28% conosce quale azienda li protegge effettivamente e quale no. È evidente quindi un enorme discordanza tra le persone che si fidano delle aziende e quelle che effettivamente sanno di quali valga la pena fidarsi.
Piuttosto che fare affidamento su dati di terze parti che vengono generalmente raccolti tramite cookie, dobbiamo e possiamo iniziare a fare affidamento sui dati che possiamo raccogliere dai nostri utenti, puntando a costruire una relazione di fiducia rendendo trasparente ciò che effettivamente stiamo schedando. Poiché i mercati si stanno spostando verso un mondo senza cookie, la perdita delle informazioni che ne derivano avrà un impatto enorme sulla flessibilità del sistema e sulle entrate derivanti dalla pubblicità mirata.
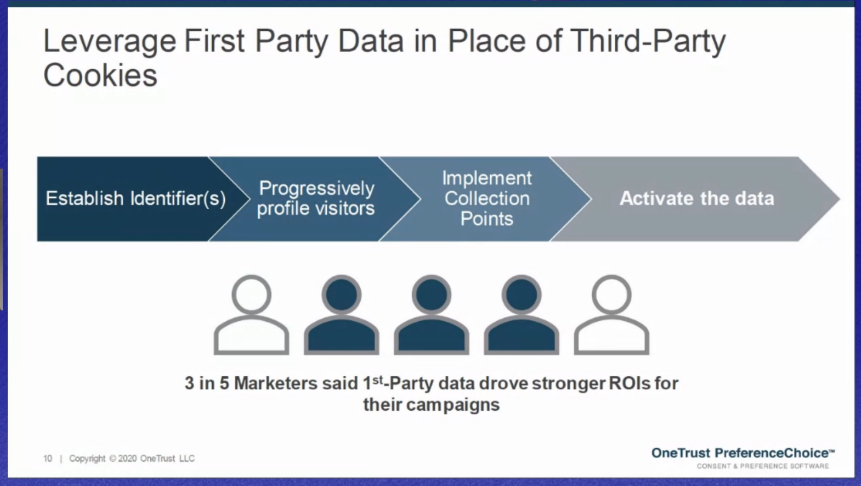
Una soluzione? IAB Project Rearc, un’iniziativa IAB e IAB Tech Lab volta a sviluppare standard tecnici e linee guida che permettano alle aziende di essere trasparenti sui dati che raccolgono, lasciando il controllo del proprio ID crittografato sempre in mano al consumatore. L’elemento chiave è la creazione di ID in grado di identificare in modo sicuro ogni utente, attraverso alcuni semplici step:
- Stabilire l’ID univoco
- Profilare progressivamente gli utenti durante le varie connessioni nel tempo
- Implementare diversi punti di raccolta durante il customer journey
L’attivazione dei dati è la parte fondamentale: serve assicurarsi di poter utilizzare le informazioni con la comprensione e informazione dell’utente
Lawrence Archer ci ha spiegato quali sono i vantaggi che derivano dall’uso di first party data:
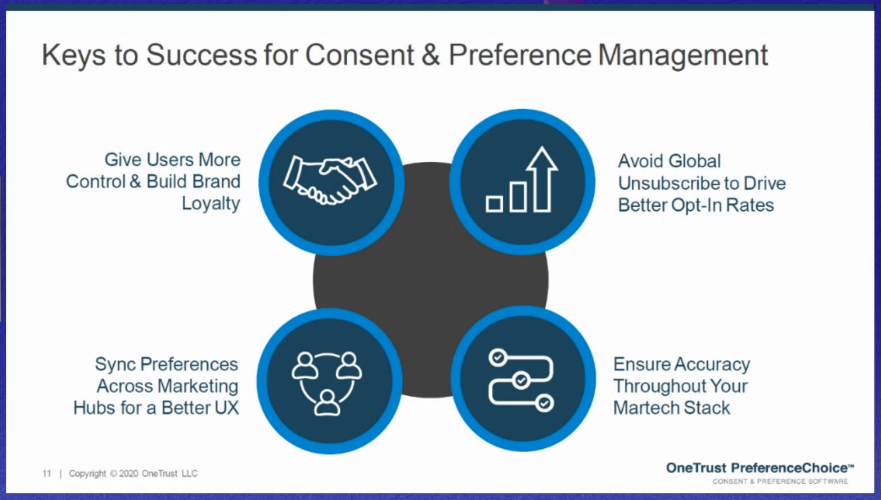
- Dare un maggiore controllo agli utenti permetterà di rafforzare la fedeltà al brand: aumentando la percezione del pubblico su come le aziende trattano i dati e la consapevolezza che deriva dall’inserimento delle proprie informazioni, la marca verrà percepita come trasparente e costruirà lealtà e fiducia
- Verrà evitato l’annullamento di massa delle iscrizioni alle varie newsletter, ricorrendo a soluzioni di sottoscrizione migliori: opt down piuttosto che opt out, dando quindi la possibilità all’utente di scegliere esattamente quanto spesso voler ricevere le email senza dover ricorrere alla disiscrizione
- Lasciando al pubblico questa libertà di scelta, l’azienda si assicurerà di rispettarne le preferenze, diventando più efficiente e rispondendo alle richieste nel minor tempo possibile o in modo automatico
Sarà possibile sincronizzare le preferenze attraverso i vari canali di marketing, assicurando così una migliore user experience: in questo modo in diverse pagine dello stesso sito l’utente non dovrà rivedere lo stesso banner più volte, lo stesso vale anche nel momento in cui si acceda da diversi dispositivi e quindi in ottica cross device
Il futuro, in ottica di raccolta dati, si baserà quindi sulle scelte e sulle preferenze degli utenti: il punto focale non sarà più solo la raccolta di dati in merito ai cookies, alla localizzazione, alla volontà di ricezione di una newsletter piuttosto che un’altra, ma sarà orientata alle preferenze in termini di ricezione di contenuti, di frequenza di esposizione e tramite che canale riceverli.
Non è forse finalmente la realizzazione di ciò che sogniamo? Un mondo in cui avremo il controllo su come le nostre informazioni verranno usate, per che scopo, e potremmo decidere noi e solo noi se dare l’autorizzazione o meno. Consenso è la parola chiave.


